먼저 답부터 말씀드리면
GitHub에는 여러 보안 기능에 공통으로 적용되는 하나의 ‘비활성 저장소’ 상태가 없습니다. Dependabot alerts는 2026년 12월 8일부터 대부분의 대상 저장소에 1년 활동 기준이 적용될 예정이고, Code Scanning default setup의 정기 스캔은 별도의 180일 기준을, Dependabot update PR은 열려 있는 PR과 사용자 상호작용을 기준으로 한 90일 규칙을 씁니다. 저장소가 조용하다는 사실만으로 현재 coverage를 단정하지 말고, 세 기능의 증거와 담당자를 각각 확인하셔야 합니다.
가장 안전한 다음 단계는 기능을 한 개의 ‘켜짐/꺼짐’ 값으로 합치지 않는 것입니다. 아래에서 발표된 규칙과 예외를 분리하고, 저장소별로 현재 설정·마지막 활동 증거·담당자·다음 검토일을 남기는 6칸 coverage 기록을 제안합니다. 조직 정책이나 현재 상태를 확인할 수 없다면 설정을 바꾸지 말고 먼저 담당자에게 확인을 요청하세요.
핵심 요약
- Dependabot alerts: 2026년 12월 8일부터 지난 1년간 활동이 없는 대부분의 대상 저장소에서 alerts가 꺼지고, 기존 alert는 삭제가 아니라 archive될 예정입니다.
- Code Scanning default setup: push 또는 pull request가 default setup scan을 실행한 시점이 최근 180일 안에 있어야 기본 주간 예약 스캔 대상입니다. 조직은 비활성 저장소에서도 30일마다 계속 실행하도록 선택할 수 있습니다.
- Dependabot update PR: 90일 규칙은 열려 있는 Dependabot PR이 일정 조건에서 방치된 경우에만 적용됩니다. Dependabot이 PR을 열지 않았다면 이 규칙으로 자동 pause되지 않습니다.
- Dependabot PR은 30일 뒤 rebase가 멈출 수 있지만, 이는 90일 조건의 update 자동 중단과 다른 동작입니다.
- 현재 적용 범위·예외·마지막 증거·책임자를 확인하지 못하면 unknown/hold로 남기고, 의미 없는 push나 승인되지 않은 설정 변경으로 상태를 꾸미지 마세요.
세 가지 규칙은 무엇이 다른가요?
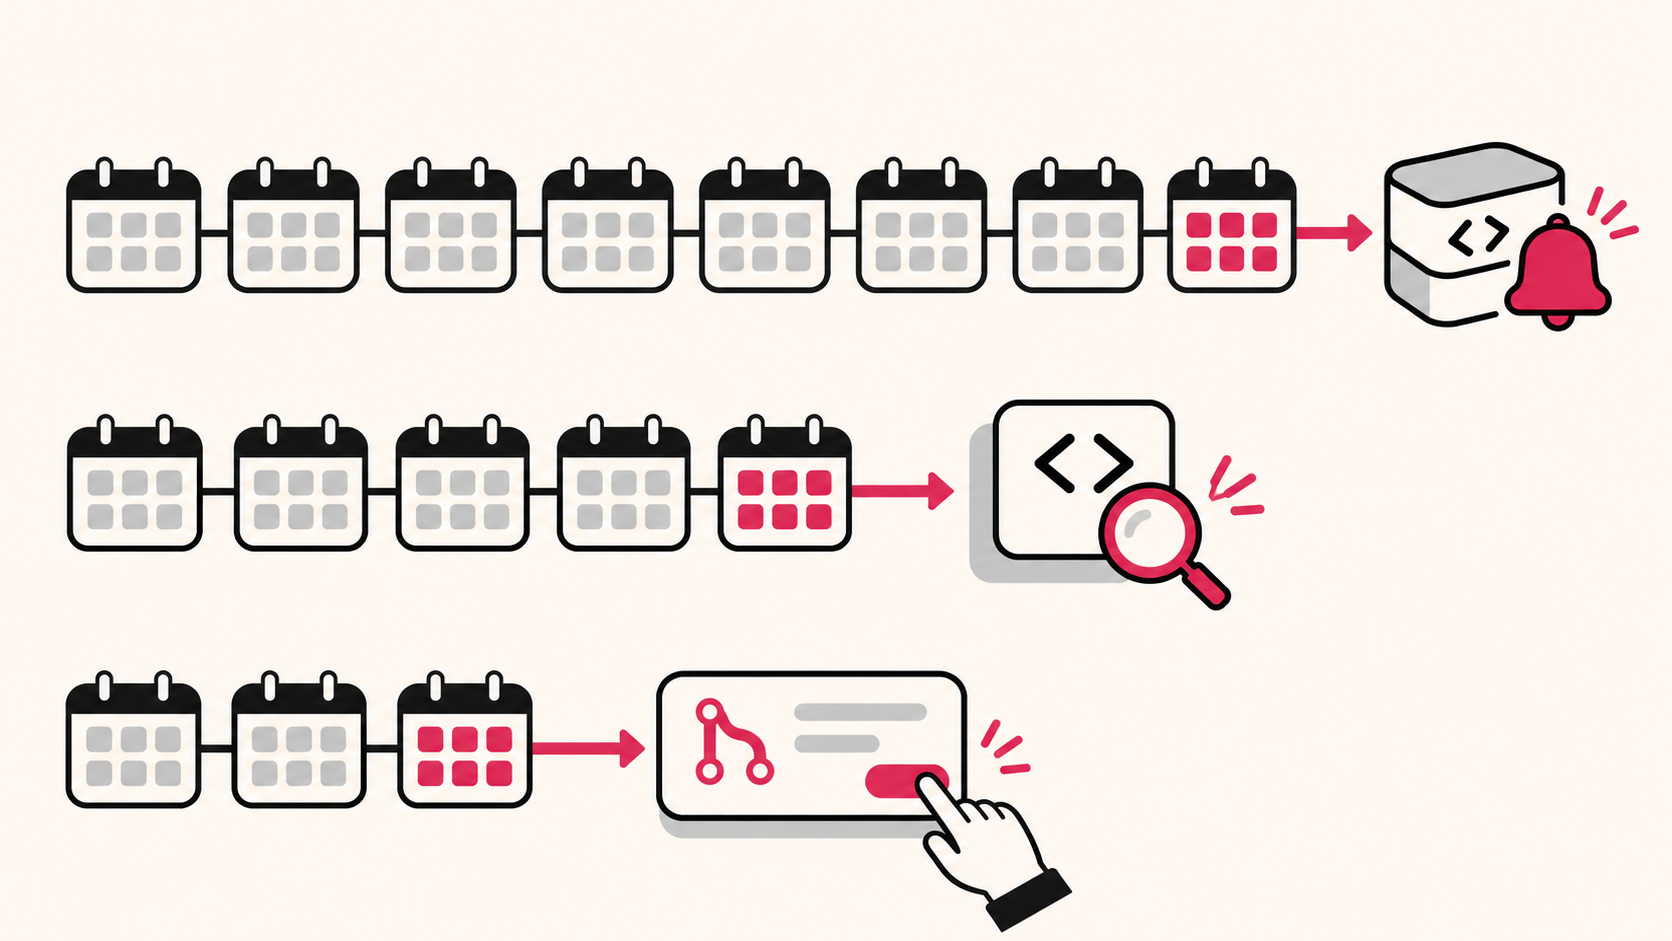
세 규칙의 핵심 차이는 ‘저장소가 조용했는가’가 아니라 무슨 활동을 누가 했을 때 어떤 기능이 영향을 받는가입니다. Dependabot alerts는 저장소 활동을, Code Scanning default setup은 특정 scan을 유발한 push 또는 pull request를, Dependabot update PR은 사람이 Dependabot PR과 상호작용했는지를 봅니다.
아래 표는 공식 문서의 범위를 세 기능별로 압축한 것입니다. 이는 특정 조직이나 저장소의 현재 설정을 조회한 결과가 아니라, 문서에 적힌 규칙을 비교한 요약입니다.
표는 좌우로 밀어 전체 항목을 확인하세요.
| 기능 | 기준이 되는 활동 | 기간·효과·예외 |
|---|---|---|
| Dependabot alerts | branch 또는 tag push, 저장소 생성, alerts 켜기 | 2026-12-08부터 대부분의 대상 저장소에서 1년 활동이 없으면 alerts를 끄고 기존 alert를 archive합니다. 정책 예외와 복구 경로가 있습니다. |
| Code Scanning default setup | push 또는 pull request가 default setup scan을 trigger | 최근 180일 안에 해당 scan이 있어야 기본 주간 예약 스캔이 유지됩니다. 조직에서 inactive 저장소의 30일 주기 스캔을 선택할 수 있습니다. |
| Dependabot update PR | 사용자가 Dependabot PR을 병합·닫거나 설정 변경 등 문서에 정한 작업 수행 | 열린 PR이 90일 넘게 방치되고 기능이 그 기간 내내 켜져 있으며 qualifying interaction이 없을 때만 자동 중단될 수 있습니다. 30일 rebase 중지는 별도입니다. |
따라서 하나의 “inactive = 보안 중지” 문장으로 결론을 내리면 서로 다른 기능 상태를 놓칠 수 있습니다. 특히 30일·90일·180일·1년은 같은 타이머의 단계가 아닙니다.
Dependabot alerts: 1년 뒤 archive 예정
GitHub Changelog는 2026년 12월 8일부터 지난 1년간 활동이 없는 대부분의 저장소에서 Dependabot alerts를 끄겠다고 공지했습니다. 기존 alert는 삭제되지 않고 archive되며, 다시 활성화할 수 있습니다. 공지에 따르면 branch 또는 tag에 push하거나 저장소를 만들거나 alerts를 켠 것이 활동으로 계산됩니다. 어떤 설정 화면에서 보이는 값이 아니라 이 공식 활동 정의를 기준으로 확인하세요. (GitHub Changelog의 적용일·활동 정의·복구 설명)
alert가 archive된다는 말은 기존 취약점이 고쳐졌거나 기록이 사라졌다는 뜻이 아닙니다. push 또는 설정에서 alerts를 다시 켜면 보관된 alert가 복원되고 1년 기준 시계가 다시 시작된다고 GitHub는 설명합니다.
적용 범위도 한정해서 읽어야 합니다. 공지는 github.com의 모든 요금제와 data residency를 사용하는 GitHub Enterprise Cloud에 적용된다고 밝히며, GitHub Enterprise Server에는 적용되지 않는다고 명시합니다. Dependabot alerts를 켜는 enforced security configuration이 있는 저장소와, 저장소 관리자가 alerts를 켜거나 끌 수 없도록 하는 특정 enterprise 정책도 예외입니다. “활동이 없으면 모든 저장소에서 반드시 꺼진다”고 일반화하지 마세요.
Code Scanning default setup: 180일과 30일 예외
이 180일 규칙은 Code Scanning default setup의 주간 예약 스캔에 관한 문서입니다. 최근 180일 안에 push 또는 pull request가 default setup scan을 trigger한 저장소를 active로 봅니다. 이 범위 밖의 Code Scanning 구성 전체에 같은 규칙을 적용해서는 안 됩니다. (GitHub Docs의 비활성 저장소 예약 스캔 기준)
몇 가지 세부 조건이 중요합니다. 초기 scan, 설정 또는 언어 변경으로 시작된 scan, 예약 scan 자체는 활동으로 계산되지 않습니다. default setup을 켜기 전에 일어난 push나 pull request도 기준이 되지 않습니다. 따라서 “지난 180일 안에 코드가 바뀌었나?”만으로 판단하지 말고, 그 활동이 default setup scan을 실제로 trigger했는지 확인하셔야 합니다.
조직은 Keep scheduled scans running every 30 days for inactive repositories 설정을 선택해 비활성 저장소에서도 30일마다 스캔을 계속할 수 있습니다. 문서는 이 주기를 따로 조정할 수 없다고 설명합니다. 조직 설정의 적용 여부를 모르는 상태라면 기본값이 유지된다고 추측하지 말고, owner에게 현재 설정을 확인해 달라고 요청하세요.
Dependabot update PR: 30일과 90일은 다릅니다
Dependabot update PR의 자동 중단은 alerts의 1년 기준과 별개입니다. GitHub Docs에 따르면 Dependabot이 열었지만 손대지 않은 PR이 있는 저장소에만 자동 비활성화 규칙이 적용됩니다. PR 하나 이상이 90일 넘게 열려 있고, 해당 기능이 그 기간 내내 활성화되어 있으며, 아래 상호작용이 없었던 경우에 update 생성이 pause될 수 있습니다. Dependabot이 PR을 하나도 열지 않았다면 이 규칙으로 저장소가 자동 pause되지 않습니다. (GitHub Docs의 Dependabot update PR 중단·재개 조건)
- 사용자가 Dependabot PR을 병합하거나 닫기
- 저장소의
dependabot.yml변경 - security update 또는 version update를 수동으로 시작
- 저장소에서 Dependabot security updates 켜기
- Dependabot PR에서
@dependabot명령 사용
또한 PR rebase는 30일 뒤 멈출 수 있습니다. 이는 90일 요건에 따른 update 자동 중단과 다른 동작입니다. PR을 다시 상호작용하면 security updates가 재개되고, version updates는 dependabot.yml에 지정한 schedule에 따라 재개된다고 문서는 설명합니다. rebase가 멈춘 상태만 보고 업데이트 전체가 pause되었다고 결론 내리면 안 됩니다.
저장소별 6칸 coverage 기록
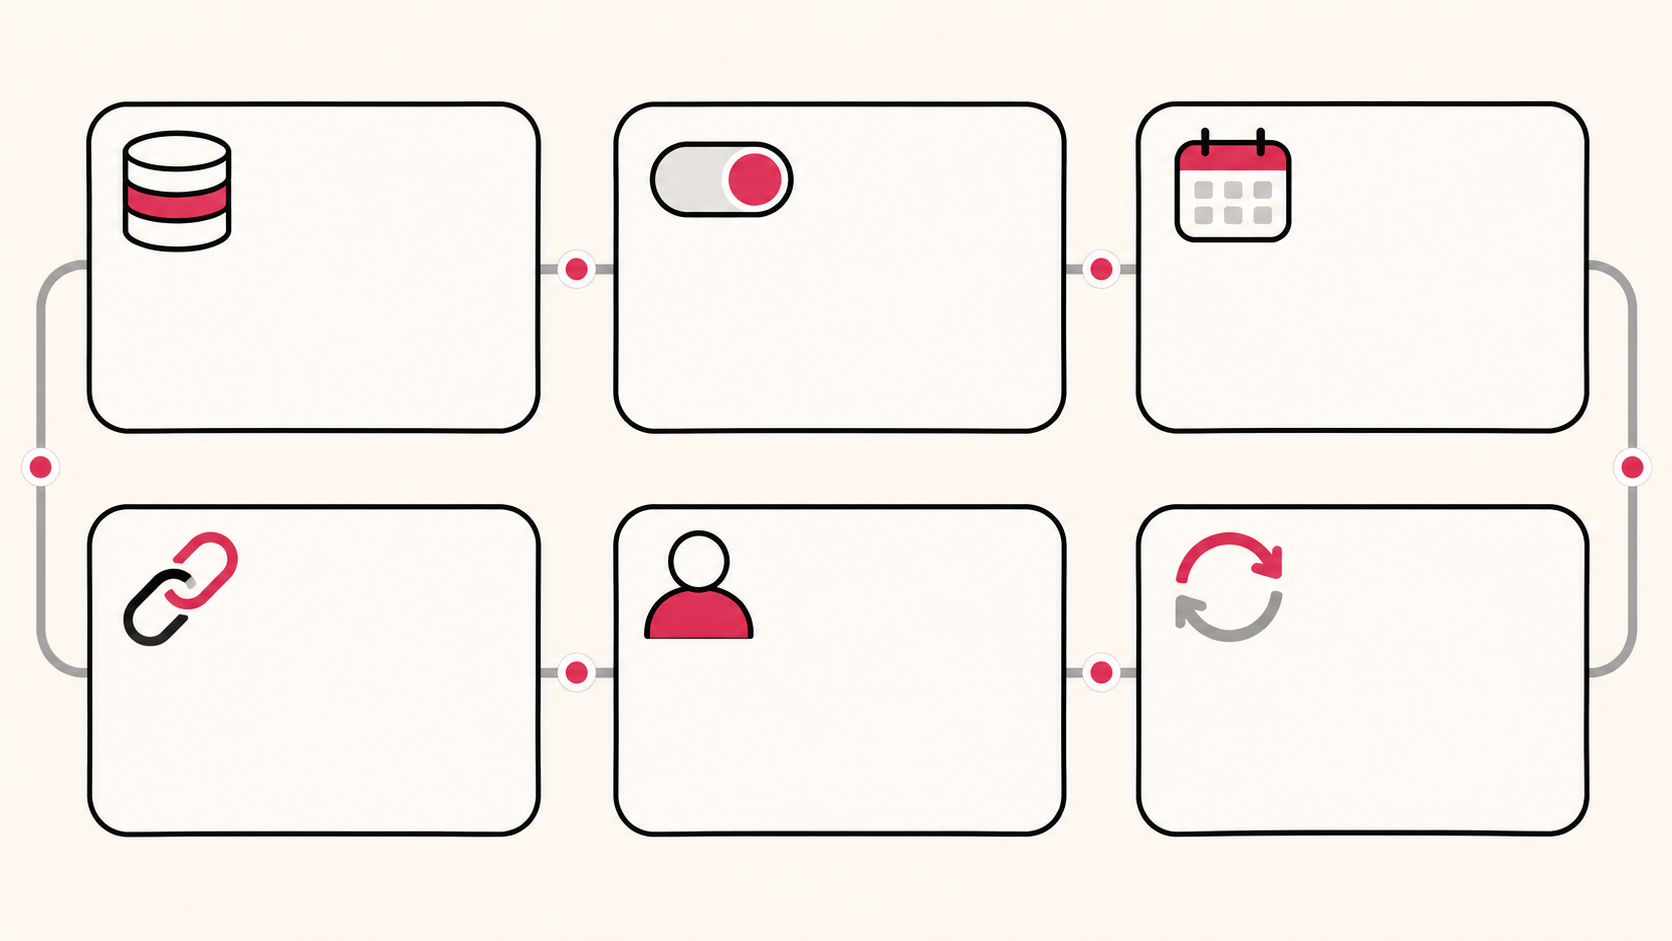
기능 상태만 적으면 나중에 “왜 그렇게 판단했는지”를 되짚기 어렵습니다. 아래 여섯 칸을 기능별로 채우면, 한 저장소의 서로 다른 기준과 책임을 섞지 않고 기록할 수 있습니다. 이 양식은 FLOWIT가 제안하는 운영 기록이며 GitHub의 공식 인증표나 coverage 보증이 아닙니다.
- 저장소 범위와 owner: 저장소 이름·조직, 사용 중인 GitHub 제품과 공개 범위, 현재 업무상 의존 여부, 담당 팀과 개인 owner를 적습니다.
- 확인할 기능과 현재 상태: Dependabot alerts, Code Scanning default setup, Dependabot update PR을 별도 행으로 쓰고, 실제 설정·화면에서 확인한 상태와 확인 시각을 남깁니다.
- 공식 활동 정의와 기간: 해당 기능의 qualifying activity가 무엇인지 원문 링크와 함께 적습니다. 1년, 180일, 90일은 기능별로 분리합니다.
- 마지막 qualifying event와 증거: 날짜·시각, 해당 push/PR/설정 변경 또는 PR 상호작용의 링크를 기록합니다. 확인하지 못한 날짜를 추정해 채우지 않습니다.
- 적용 범위·예외·복구 경로: enterprise/org 정책, 제품 적용 범위, inactive 저장소 30일 스캔 설정, archive 복구 방법 등 확인된 조건만 적습니다.
- 결정·책임·다음 검토일: 계속 모니터링, 명시적 재검토, owner escalation 중 하나와 결정 책임자, 필요한 후속 조치, 다음 검토일을 남깁니다.
현재 제품 범위, 조직 설정, 기능 상태, 마지막 qualifying event 또는 책임자를 확인하지 못했다면 빈칸을 unknown으로 두고 owner에게 넘기세요. 확인되지 않은 보안 상태를 정상으로 간주하거나 activity를 인위적으로 만들지 않는 것이 이 카드의 핵심입니다.
계속 모니터링·재검토·owner escalation 결정
활동 기록을 만들었다면 다음 결정은 세 갈래로 나눌 수 있습니다. 이는 설정을 자동으로 바꾸는 규칙이 아니라, 누가 어떤 증거를 보고 결정할지 정하는 운영 프레임입니다.
표는 좌우로 밀어 전체 항목을 확인하세요.
| 선택 | 이럴 때 | 기록할 다음 행동 |
|---|---|---|
| 계속 모니터링 | 기능 상태와 적용 범위가 확인됐고, owner가 현재 운영 방식을 유지하기로 결정한 경우 | 관찰할 evidence source, 담당자, 다음 확인일을 지정합니다. |
| 명시적 재검토 | 예정된 alert 변경이나 예약 scan 기준에 가까워졌거나, 예외 설정을 확인해야 하는 경우 | 필요한 UI·API·정책 근거를 확인하고, 필요한 경우 보안 담당자의 검토를 받습니다. |
| owner escalation | 제품 범위·enterprise 정책·현재 설정·마지막 활동 증거·책임자 중 하나라도 확인할 수 없는 경우 | 결론을 hold/unknown으로 유지하고, 해당 설정을 관리할 권한이 있는 owner에게 확인을 요청합니다. |
취약점 알림이 실제로 생겼거나 Dependabot PR이 열렸다면 그 다음 판단은 별도 과제입니다. 경고가 닫혀도 수정 PR을 받아들일 증거가 충분한지는 Code Scanning 수정 PR의 5증거 확인으로 이어서 살펴볼 수 있습니다. 새 의존성 변경이 들어온 경우에는 의존성 변경 PR의 6칸 판단표가 별도의 병합 결정을 돕습니다. coverage를 확인하는 일과 수정·병합을 승인하는 일은 한 번의 체크로 합치지 마세요.
가상 저장소로 카드 채워 보기
다음은 실제 GitHub 조직이나 저장소를 조회한 결과가 아닌 설명용 가정입니다. 한 조직의 라이브러리 저장소가 13개월 동안 조용했고, alerts를 켜는 enforced security configuration은 아직 확인하지 못했습니다. default setup scan을 유발한 마지막 push 또는 pull request는 200일 전이며, 조직의 30일 scan 설정도 확인되지 않았다고 가정해 보겠습니다. Dependabot update PR은 현재 열려 있지 않다고 하겠습니다.
- Alerts: 저장소가 공지의 적용 범위에 있고 예외가 없다면, 2026년 12월 8일 이후 alerts 중단·기존 alert archive 대상일 수 있습니다. 공지의 ‘대부분’ 조건과 조직 정책 예외를 먼저 확인합니다.
- Code Scanning default setup: 200일 전 scan-trigger 활동은 180일 범위 밖입니다. 기본 주간 예약 스캔은 active 기준을 충족하지 않을 수 있지만, 조직의 30일 유지 설정 여부를 모르면 현재 상태를 확정할 수 없습니다.
- Update PR: 열려 있는 Dependabot PR이 없다는 가정에서는 90일 자동 pause 규칙이 적용되지 않습니다. 그렇다고 version update schedule이나 alerts 상태가 정상이라고 단정할 수는 없으니 각각 따로 조회해야 합니다.
결정: 이 예에서는 alerts 예외와 Code Scanning 조직 설정이 unknown이므로 자동으로 “계속 모니터링”을 선택하지 않습니다. owner escalation으로 두 항목의 설정과 실제 evidence를 확인한 뒤, 기능별로 다음 검토일을 정합니다. 의미 없는 push를 만들어 180일 조건을 충족시키거나 권한 확인 없이 설정을 바꾸는 것은 해결책으로 권하지 않습니다.
자주 묻는 질문
Dependabot alert가 archive되면 취약점이 해결된 건가요?
아닙니다. GitHub는 기존 alert가 삭제되는 것이 아니라 archive되며 복원할 수 있다고 설명합니다. 해결 상태로 간주하지 말고, 복구 후 alert와 담당자의 조치를 다시 확인하세요.
180일 동안 저장소에 push가 없으면 모든 Code Scanning이 멈추나요?
그렇게 일반화할 수 없습니다. 문서의 기준은 Code Scanning default setup의 주간 예약 스캔이며, default setup scan을 실제로 trigger한 push 또는 pull request가 최근 180일 안에 있었는지를 봅니다. 조직이 inactive 저장소의 30일 스캔 유지를 선택했는지도 확인해야 합니다.
Dependabot PR이 하나도 없으면 update가 90일 뒤 pause되나요?
GitHub 문서는 Dependabot이 PR을 열지 않았다면 자동 pause되지 않는다고 명시합니다. 90일 규칙은 열린 PR이 방치되고 기능이 해당 기간 내내 켜져 있으며 문서에 정의된 사용자 상호작용이 없는 조건에서만 검토해야 합니다.
30일 뒤 rebase 중지와 90일 자동 중단은 같은 규칙인가요?
아닙니다. PR rebase 중지는 30일 뒤에 발생할 수 있는 별도 동작이고, update 자동 중단은 열린 PR·기능 활성 기간·사용자 상호작용 조건을 함께 봅니다. rebase가 멈춘 사실만으로 모든 update가 pause됐다고 판단하지 마세요.
활동을 만들기 위해 작은 push를 해도 되나요?
이 글은 의미 없는 push로 활동 조건을 인위적으로 맞추거나, 승인 없이 보안 설정을 바꾸라고 권하지 않습니다. 실제 기능을 유지할 필요가 있다면 저장소 owner가 적용 범위, 조직 정책, 복구 경로를 확인하고 의도적인 운영 결정을 내려야 합니다.
참고한 GitHub 공식 문서
- GitHub Changelog — Dependabot alerts will pause on inactive repositories: 2026년 12월 8일 예정 변경, 활동으로 계산되는 사건, alerts 복구, 적용 대상과 예외를 확인했습니다.
- GitHub Docs — Continuing scans on inactive repositories: Code Scanning default setup의 180일 활동 정의, 활동으로 세지 않는 scan, 조직의 30일 예약 스캔 선택 범위를 확인했습니다.
- GitHub Docs — Dependabot update pull requests no longer generated: 30일 rebase 중지, 90일 자동 중단 조건, 자동 재개를 확인했습니다.
조용한 저장소의 보안 상태는 단일 표시등이 아닙니다. 기능별 활동 정의와 현재 증거를 따로 확인하고, 모르는 항목은 owner가 확인할 수 있도록 기록으로 남기세요.
이 글이 마음에 드세요?
FLOWIT on YouTube
영상으로도 FLOWIT을 이어서 보세요
AI 자동화, Claude Code, n8n, 데이터 분석 흐름을 블로그와 영상으로 함께 정리하고 있습니다.
Related Notes
같이 읽으면 좋은 FLOWIT 글
 Fabric Operations Agent, 알림이 곧 실행은 아닙니다: 상태·전환·행동 경계를 읽는 6칸 카드운영 조건을 감지했다고 곧바로 action을 허용할 수는 없습니다. Fabric Operations Agent의 상태·전환 조건, Teams 알림, creator 권한과 outbound 경계를 확인하는 6칸 운영 점검표입니다.
 Project Osmos, 에이전트 비용만 보면 안 되는 이유: Spark까지 묶는 6칸 용량 시작 카드공유 Fabric capacity에서 Project Osmos 작업을 시험하기 전, 언어 모델과 Spark 소비량을 분리하고 공유 lakehouse 귀속 한계, 동시성·throttling을 확인하는 6칸 판단 기준을 살펴봅니다.
 에이전트 레지스트리에 등록됐는데, 왜 MCP 도구 호출 권한은 따로 실패할까? 6칸 identity-resolution 영수증Google Cloud Agent Registry에서 agent나 MCP server가 보여도 호출 권한은 별도입니다. URN·resource name·principal·runtime reference를 6칸 영수증과 읽기 전용 허용·거부 테스트로 확인하세요.