먼저 답부터 말씀드리면, 한 번 성공한 AI 수정은 아직 저장소 규칙이 아닙니다. 다음 에이전트가 재사용할 지식으로 남기려면 근거, 적용 경계, 반례, 재검증일, 삭제 책임이 함께 있어야 합니다.
AI가 보안 경고나 버그를 한 번 고쳤을 때, 그 패턴을 다음 작업에도 쓰게 해도 될까요? 이 글은 그 질문에 답하기 위해 수정안을 재사용 규칙·사건 기록·즉시 금지로 나누는 실무용 기준을 정리합니다. GitHub의 Copilot Memory와 agentic autofix 관련 변경 사항을 출발점으로 삼되, 기능 자체가 검증이나 사람의 승인을 대신한다고 보지는 않습니다.
핵심 요약
- 한 번 병합된 수정과 저장소 전체에 남길 규칙은 다른 결정입니다.
- Memory 후보에는 근거 링크, 적용 경계, 테스트·리뷰, 반례, owner·재검증일을 함께 남겨야 합니다.
- 비밀값·고객 데이터·임시 feature flag 우회는 재사용 규칙이 아니라 사건 기록 또는 폐기 대상입니다.
- 규칙은 영구 문서가 아닙니다. 의존성·권한 정책·코드 구조가 바뀌면 다시 검증하거나 지워야 합니다.
목차
왜 지금 지식 승격 기준이 필요한가
GitHub는 2026년 9월 25일 변경 공지에서 agentic autofix가 Copilot Memory를 사용한다고 안내했습니다. 공식 문서는 Copilot Memory의 개념과 관리·가용성 범위를 설명하지만, 이 변화가 모든 수정안을 정확하고 안전한 규칙으로 바꿔 주는 것은 아닙니다. 특히 preview로 표시되는 기능은 지원 범위와 조직 정책을 실제 사용 시점에 다시 확인하는 편이 좋습니다.
병합 증거, 세션 보존, memory 승격은 서로 다릅니다
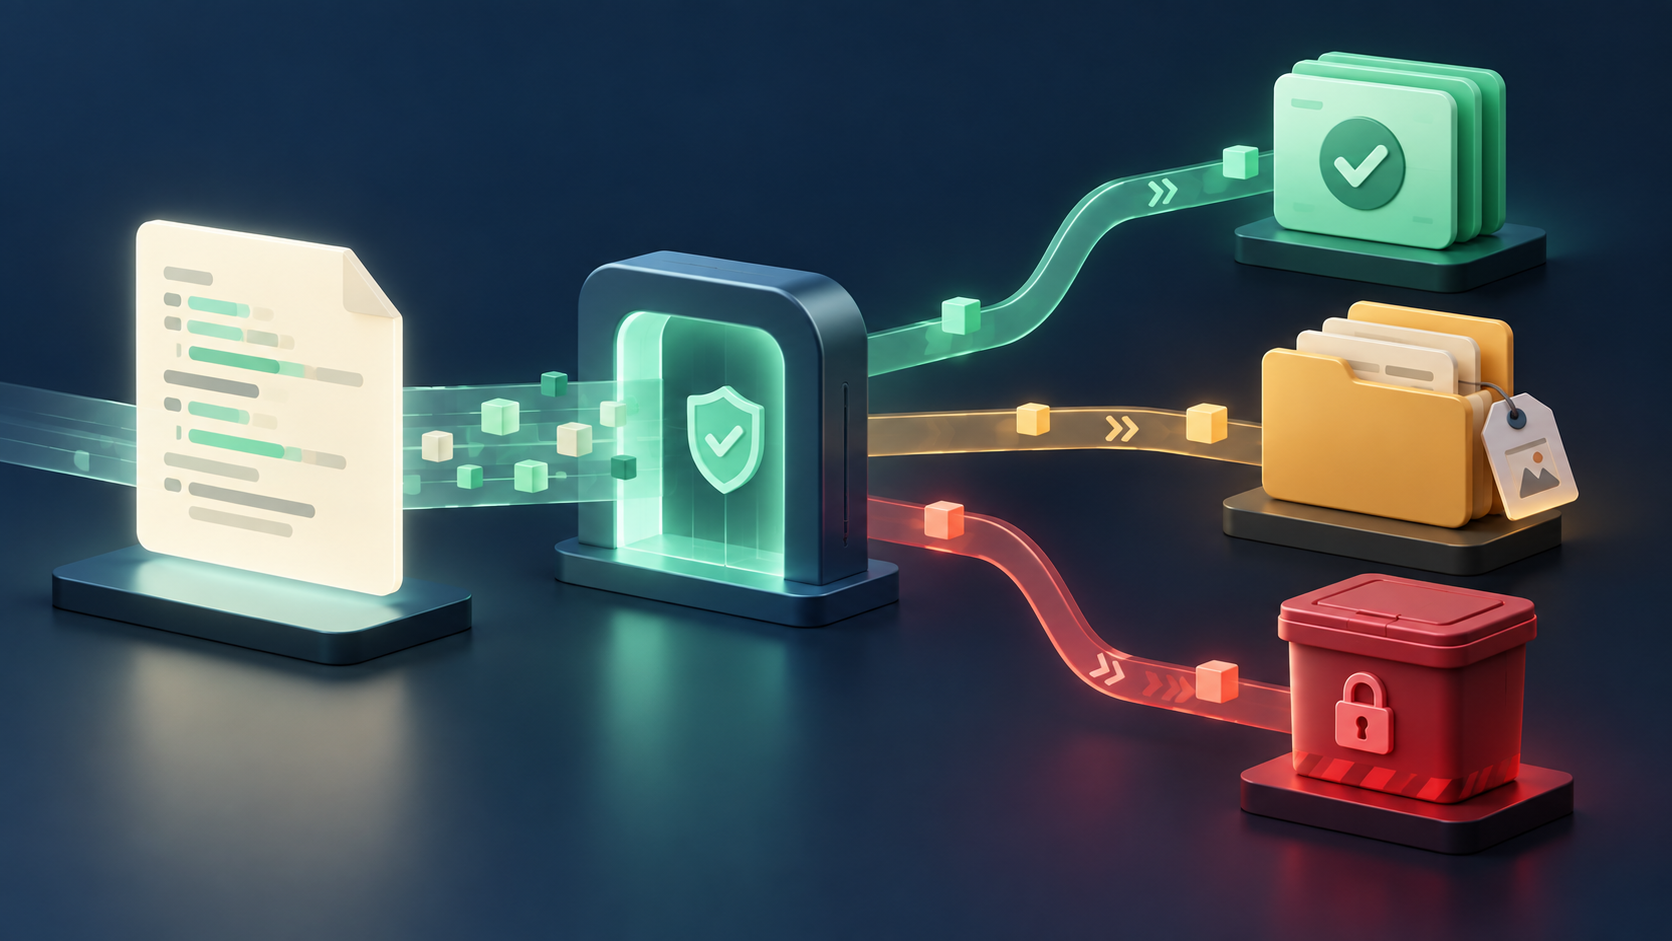
수정 PR을 병합할지는 현재 변경이 안전한지 판단하는 일입니다. 실패 trace를 평가셋에 넣는 일은 같은 실패가 다시 생기는지 잡아내는 일입니다. 세션을 남길지는 조사 가능성과 보존 정책의 문제입니다. 반면 repository memory 승격은 다음 작업자가 조건이 달라도 따라도 되는 규칙인가를 판단하는 일입니다.
예를 들어 특정 고객 환경에서만 발생한 인증 오류를 feature flag로 우회했다면, 병합과 incident 기록은 가능해도 일반 규칙으로 남기면 안 됩니다. 반대로 두 서비스에서 같은 권한 오류를 재현하고, 테스트와 사람이 검토한 수정이라면 제한된 적용 범위를 적어 재사용 후보로 검토할 수 있습니다.
수정 PR의 수용 기준이 필요하다면 AI 보안 수정 PR 증거 카드를, 실패 사례를 회귀 평가로 바꾸는 방법이 필요하다면 실패 trace 승격 원장을 함께 보시면 구분이 더 선명해집니다.
FLOWIT 5칸 승격 증거 카드
재사용 후보를 발견했을 때는 짧은 문장만 남기지 말고 아래 다섯 칸을 함께 채우세요. 이 카드는 “기억할 것”과 “다시 확인할 것”을 한 장에서 분리합니다.
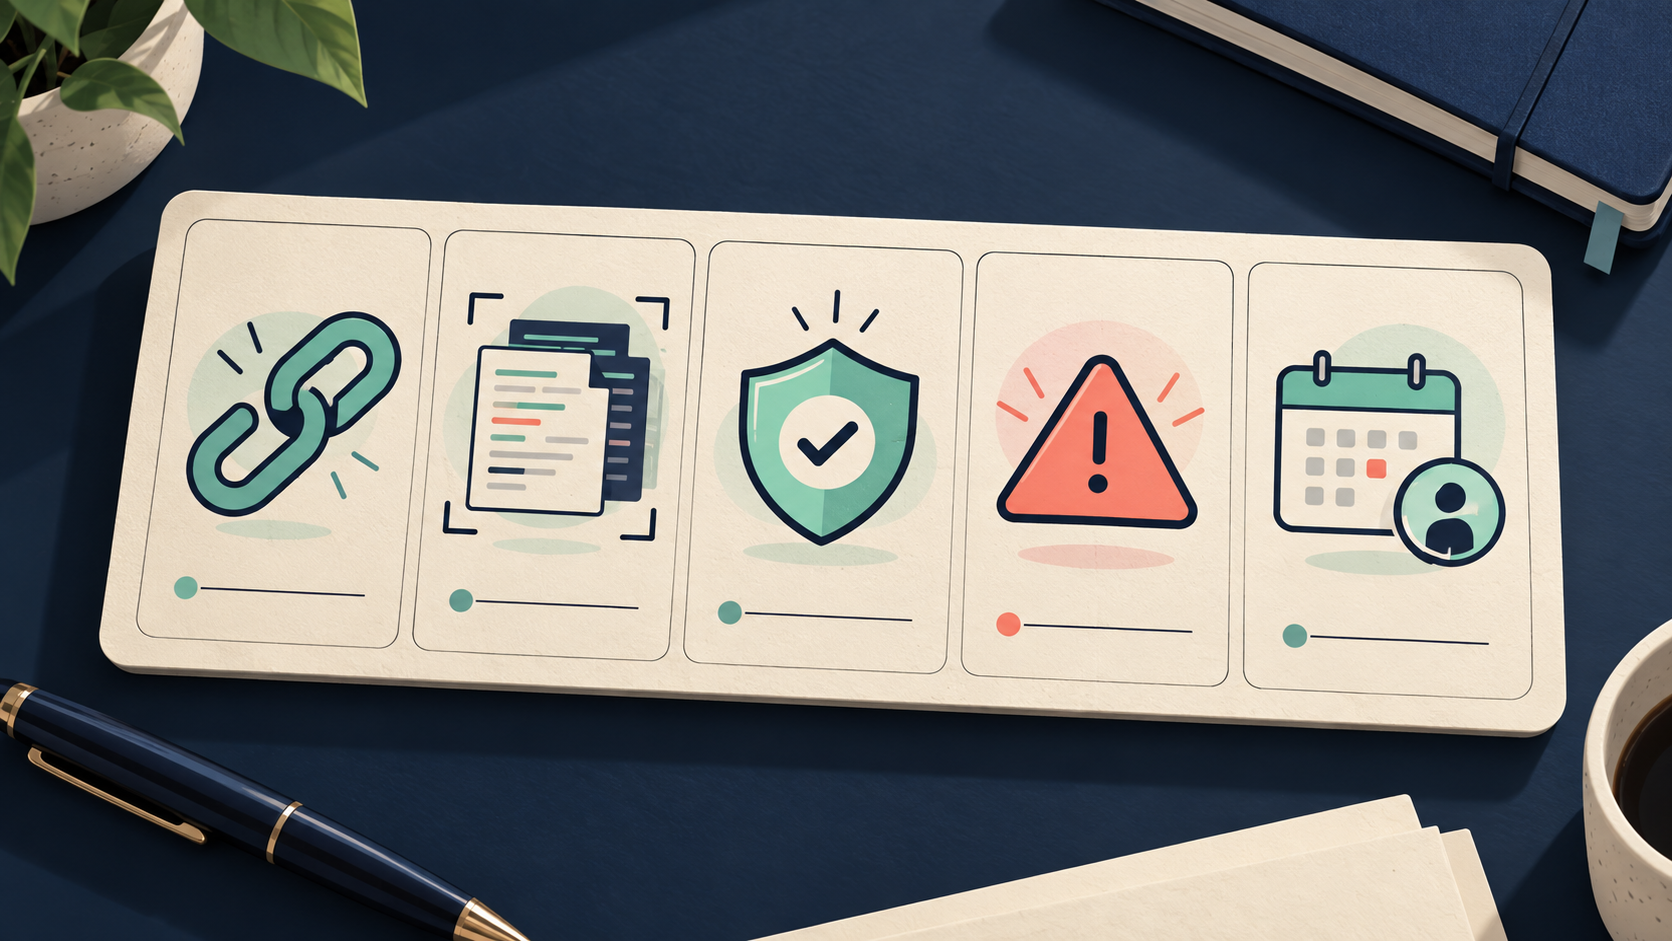
- 근거 링크: PR, 이슈, 테스트 결과, 승인 기록처럼 나중에 따라갈 수 있는 출발점을 붙입니다.
- 적용 파일·서비스 경계: 어느 모듈, 어떤 권한 모델, 어떤 런타임에서만 성립하는지 명시합니다.
- 테스트·리뷰 근거: 독립 재현 또는 둘 이상의 사례, 그리고 사람의 리뷰 근거를 확인합니다.
- 반례·금지 조건: 적용하면 안 되는 환경, 임시 우회, 성능 저하 조건을 적습니다.
- owner·재검증일: 누가 언제 검토하고, 어떤 변화가 생기면 갱신 또는 삭제할지 정합니다.
세 가지 상태로 판정해 보세요
| 상태 | 대표 사례 | 필요 근거 | 기록 위치 | 만료·다음 행동 |
|---|---|---|---|---|
| 승격 가능 | 두 서비스에서 재현된 권한 검증 순서 | 테스트, 코드 리뷰, 적용 경계 | repository memory + 근거 링크 | 의존성 또는 권한 정책 변경 시 owner 재검증 |
| 사건 기록만 | 특정 고객 설정에서만 통했던 복구 절차 | incident 타임라인과 환경 조건 | incident 기록 또는 운영 runbook | 사건 종료 후 보존 정책에 따라 정리 |
| 즉시 금지 | 토큰·고객 데이터·임시 flag로 만든 우회 | 민감정보 및 우회 사실 확인 | 안전한 사건 채널, 필요 시 비식별화 | 노출 범위 점검 후 폐기 또는 교체 |
실패하기 쉬운 네 가지 조건
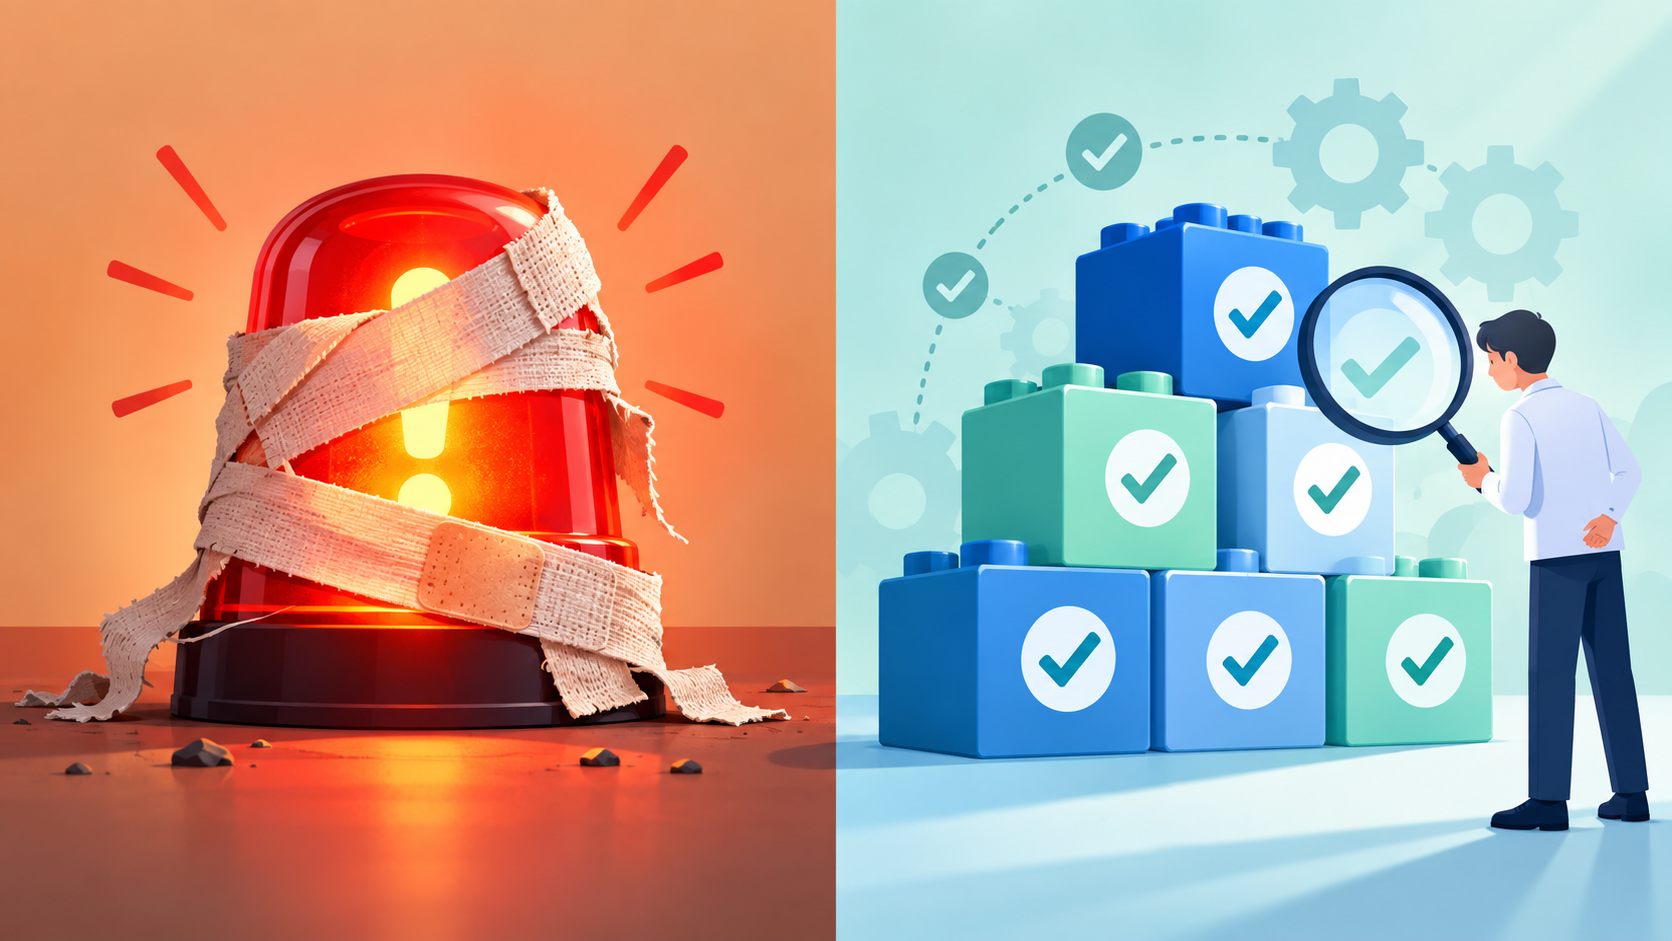
- 단일 성공 사례 일반화: 한 저장소·한 환경의 성공은 다른 경계에서 실패할 수 있습니다.
- 민감정보 기록: 접근 토큰, 고객 데이터, 내부 경로는 재사용성보다 노출 위험이 큽니다.
- 임시 우회책 고착: feature flag나 긴급 설정은 원인 해결 전까지 사건 문맥에 묶어 두세요.
- 만료 없는 규칙: 라이브러리와 권한 모델이 바뀌면 옛 규칙이 새 장애를 만들 수 있습니다.
월간 재검증 체크리스트
- 근거 링크가 아직 접근 가능하고 맥락이 남아 있나요?
- 적용 파일·서비스 경계가 현재 구조와 맞나요?
- 독립 재현 또는 자동 테스트가 있나요?
- 사람 리뷰 또는 변경 승인 근거가 있나요?
- 반례와 금지 조건이 적혀 있나요?
- 비밀값·고객 데이터·민감 경로가 포함되지 않았나요?
- 현재 owner와 다음 재검증일이 정해졌나요?
- 삭제 또는 사건 기록으로 되돌릴 조건이 분명한가요?
자주 묻는 질문
Copilot Memory에 남기면 테스트를 줄여도 될까요?
아닙니다. memory는 맥락 전달을 돕는 도구일 뿐, 현재 코드와 권한 경계에서의 테스트와 리뷰를 대체하지 않습니다.
한 번 병합된 보안 수정은 바로 규칙으로 남겨도 될까요?
바로 승격하지 않는 편이 안전합니다. 최소한 적용 범위, 반례, 재현·리뷰 근거와 재검증 시점을 함께 확인하세요.
실패한 시도도 memory에 남겨야 하나요?
실패 원인이 다시 검증할 가치가 있으면 평가셋이나 사건 기록으로 남길 수 있습니다. 재사용 규칙과 같은 위치에 섞지 않는 것이 핵심입니다.
규칙의 만료일은 얼마나 자주 확인해야 하나요?
정답은 팀의 변경 속도에 따라 다릅니다. 의존성, 권한 정책, 서비스 경계가 바뀌는 시점에는 즉시 확인하고, 그 외에는 월간 점검처럼 예측 가능한 주기를 두세요.
참고 자료
- GitHub Changelog — Agentic autofix now uses Copilot Memory: agentic autofix와 Copilot Memory의 연결 및 preview 표기를 확인했습니다.
- GitHub Docs — Copilot Memory: 기능의 개념과 관리·가용성 범위를 확인했습니다.
- GitHub Changelog — Copilot weekly releases: 같은 주 변경 사항과 빠른 제품 변화의 맥락을 교차 확인했습니다.
설정 변경 자체를 기록하는 방법까지 이어서 살펴보고 싶다면 AI 에이전트 설정 변경 기록도 참고해 보세요.
이 글이 마음에 드세요?
FLOWIT on YouTube
영상으로도 FLOWIT을 이어서 보세요
AI 자동화, Claude Code, n8n, 데이터 분석 흐름을 블로그와 영상으로 함께 정리하고 있습니다.
Related Notes
같이 읽으면 좋은 FLOWIT 글
 AI 에이전트 공유 작업공간: 6칸 artifact 인수 계약여러 AI 에이전트가 파일을 함께 다룰 때 혼입과 고아 파일을 줄이는 방법을 정리합니다. scratch·handoff·approved 경로와 6칸 artifact 인수 계약, 회수 체크리스트를 확인하세요.
 Copilot을 켰는데 PR은 왜 늦을까? 3구간 병목 진단 카드Copilot을 도입했는데도 PR이 늦다면, 첫 리뷰·리뷰 왕복·병합 대기를 median과 p90으로 나눠 보세요. 병목별 2주 실험을 고르는 진단 카드를 정리합니다.
 AI 에이전트가 한 번 틀렸다면, 로그만 남기면 안 되는 이유: 실패 trace를 회귀 테스트로 바꾸는 5칸 원장운영 중 발생한 AI 에이전트 실패를 원문 로그 복사로 끝내지 않고, 최소 재현 사례·재현성 등급·사람 검토·shadow run·배포 판정으로 연결하는 5칸 사례 승격 원장을 정리합니다.