AI 에이전트 · 자동화
AI 보안 수정 패턴을 메모리에 남겨도 될까? 다음 에이전트에 넘길 5칸 증거 카드
읽는 시간 약 8분 · AI 코딩 에이전트 운영
먼저 답부터 말씀드리면, 한 번 성공한 AI 수정은 아직 저장소 규칙이 아닙니다. 다음 에이전트가 재사용할 지식으로 남기려면 근거, 적용 경계, 반례, 재검증일, 삭제 책임이 함께 있어야 합니다.
AI가 보안 경고나 버그를 한 번 고쳤을 때, 그 패턴을 다음 작업에도 쓰게 해도 될까요? … 더 읽기
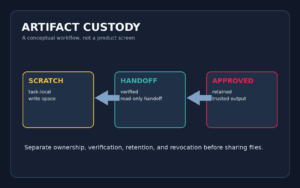
AI 에이전트 공유 작업공간: 6칸 artifact 인수 계약
읽는 시간 약 12분
질문: 여러 AI 에이전트가 같은 프로젝트 파일을 다뤄야 할 때, 공유 폴더를 열어도 될까요?
답: 먼저 폴더를 넓게 공유하기보다, 작업마다 누가 쓰고 읽는지·어떤 증거가 있어야 다음 경로로 옮길지·언제 회수할지를 적은 인수 계약을 만드시는 편이 안전합니다. 이 글의 6칸 계약은 특정 제품의 설정법이 아니라, 클라우… 더 읽기
Copilot을 켰는데 PR은 왜 늦을까? 3구간 병목 진단 카드
읽는 시간 8분 · 팀 단위 PR 흐름을 점검하는 운영 카드
질문: Copilot을 도입했는데도 PR 병합이 늦다면, 첫 검토 대기·리뷰 왕복·승인 뒤 병합 중 어디를 먼저 고쳐야 할까요?
짧은 답: 평균 리뷰 시간 하나로는 알 수 없습니다. 사람의 검토가 포함된 PR을 세 구간으로 나누고, median과 p90을 함께 보면 다음 2주 … 더 읽기
AI 에이전트가 한 번 틀렸다면, 로그만 남기면 안 되는 이유: 실패 trace를 회귀 테스트로 바꾸는 5칸 원장
⏱ 읽기 시간: 약 15분
먼저 답하면: 운영 중 한 번 틀린 AI 에이전트를 수동 수정으로만 끝내면 다음 모델·프롬프트·도구 변경에서 같은 실패가 돌아올 수 있습니다. 원문 로그를 복사하는 대신 민감 정보를 제거한 최소 재현 사례를 만들고, 사람의 기대 행동 라벨·평가 기준·shadow run을 거쳐 배포 판정에 연결해야 합니다. 이 글은 무엇을 … 더 읽기
AI 에이전트 도구 호출, OAuth 승인만으로 충분할까? 실행 시점 허가를 설계하는 3패턴·6문항
⏱ 읽기 시간: 약 18분
이 글에서 얻을 수 있는 것: AI 에이전트가 OAuth로 승인된 도구를 호출할 때, '호출할 권한'과 '지금 이 호출을 실행해도 되는가'가 왜 다른 질문인지 이해하고, 실행 시점 허가를 설계하는 3가지 구체적 패턴을 배웁니다. 각 패턴의 장단점과 credential lifecycle 관리, 그리고 자신의 에이전트 스택에 … 더 읽기
Markdown으로 만든 AI 자동화, 바로 Actions에 올려도 될까? 6칸 실행 경계 카드
읽는 시간 약 8분 · GitHub Actions에서 AI workflow를 운영하기 전 확인할 경계
독자의 질문: Markdown으로 만든 AI workflow가 GitHub Actions에서 실행될 때, 무엇을 읽고 바꾸며 어디로 결과를 넘기는지 배포 전에 어떻게 한 번에 검토할 수 있을까요?
짧은 답: Markdown은 문서처럼 보… 더 읽기
AI 데이터 에이전트의 ‘검증된 질문’, 지표가 바뀌어도 믿어도 될까? 6칸 변경관리 카드
읽는 시간 약 9분
한 줄 답: 이미 검토한 AI 데이터 질문과 SQL도 지표 정의, 조인, 기간 경계, 시간대가 바뀌면 그대로 신뢰하면 안 됩니다. 질문마다 변경 영향을 판정하고, 결과를 다시 비교한 뒤에만 검증 상태로 돌려놓는 6칸 카드를 운영하는 편이 안전합니다.
“지난달 순매출은 얼마인가요?”라는 질문의 SQL을 이미 확인했다면, 반품 처… 더 읽기
AI 에이전트 도구 자동 실행, 어디까지 맡겨도 될까? 3단계 canary 카드
읽는 시간 약 8분
AI 에이전트 도구 자동 실행, 어디까지 맡겨도 될까? 3단계 canary 카드
먼저 답하면, auto 옵션은 전면 무인 실행 허가가 아닙니다. 실제 실행 없이 판단을 비교하는 shadow부터 시작하고, 입력·대상·되돌림 범위가 좁은 작업만 제한 auto로 올리며, 외부 발송·삭제·결제·권한 확대는 pause … 더 읽기
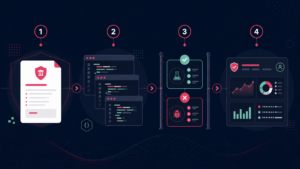
AI 코딩 에이전트, 허용 목록만 만들면 끝일까? IDE별 정책 드리프트를 잡는 4가지 증거
읽는 시간 약 8분
한 줄 답: 중앙 정책을 배포했다는 사실만으로는 충분하지 않습니다. 정책 버전, 각 IDE의 적용 구성, 허용·차단 시험 결과, 필요한 관측 기록을 한 묶음으로 남겨야 실제 적용 상태를 판단할 수 있습니다.
관리자가 MCP 허용 목록, 플러그인 제한, 승인 우회 차단을 배포한 뒤 가장 중요한 질문은 하나입니다. 개… 더 읽기
AI 에이전트가 오래 일할수록 예산은 어디서 끊어야 할까? 세션 상한·중단·재개 런북
읽는 시간 약 9분 · 장기 실행 AI 에이전트 운영 런북
독자의 질문: 몇 시간 동안 리서치·코딩·데이터 처리를 수행하는 AI 에이전트는, 언제 자동 지출을 멈추고 어떤 기록을 확인한 뒤 다시 시작해야 할까요?
짧은 답: 작업별 세션 상한을 미리 정하고, 상한에 닿으면 부분 결과·미완료 항목·사용량 기록을 남겨 사람의 검토 상태로 전… 더 읽기