한 줄 답: AI 코드 리뷰가 코멘트를 자동으로 닫아도, 그것은 후속 커밋이 피드백을 다뤘다는 신호일 뿐입니다. 병합 판단은 테스트 증거·변경 범위·코드 owner 확인을 따로 기록해 내려야 합니다.
AI 코드 리뷰 도구가 후속 커밋을 보고 자신의 코멘트를 자동 해결 처리할 때, 팀은 무엇을 근거로 코멘트 종료·추가 검증·사람 검토·병합 보류를 구분해야 할까요? 닫힘 상태를 승인으로 읽지 않고, 코멘트마다 네 가지 결정 상태와 근거를 남기는 방식이 가장 안전합니다.
핵심 요약
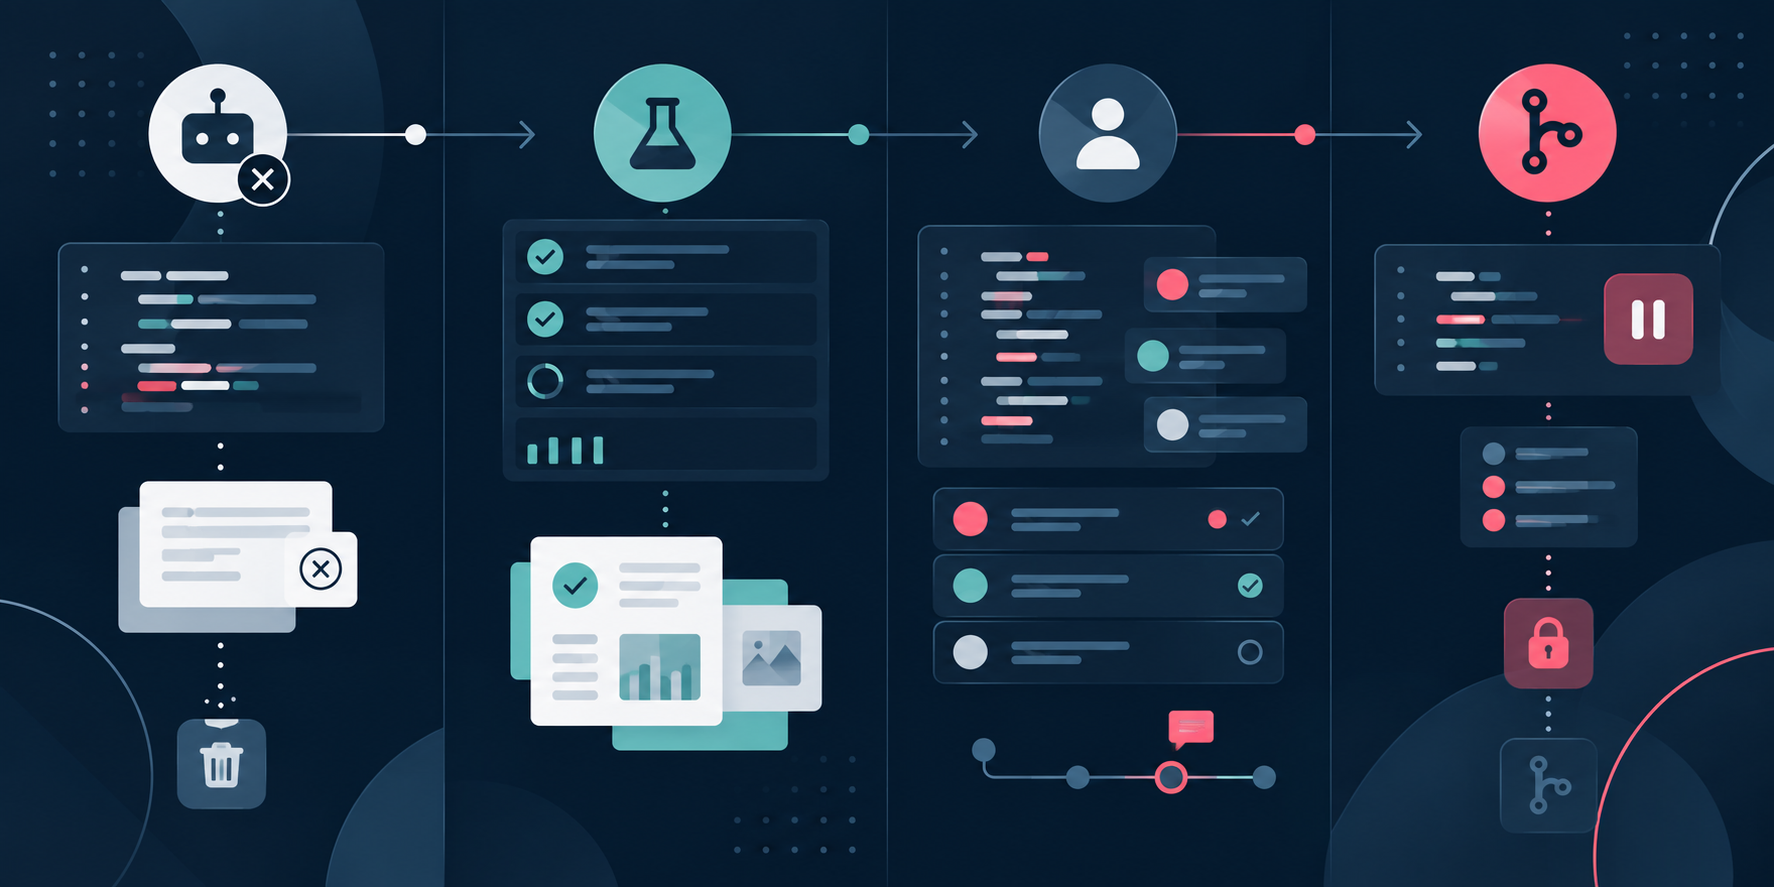
- GitHub Copilot code review는 후속 커밋이 피드백의 근본 문제를 다루면 해당 코멘트를 자동 해결 처리할 수 있습니다. GitHub의 변경 공지는 미해결 피드백은 열린 상태로 남는다고 설명합니다.
- 자동 종료는 수정 커밋의 존재를 알려주는 신호이지, 테스트 완료나 사람이 내린 병합 승인과 동의어는 아닙니다.
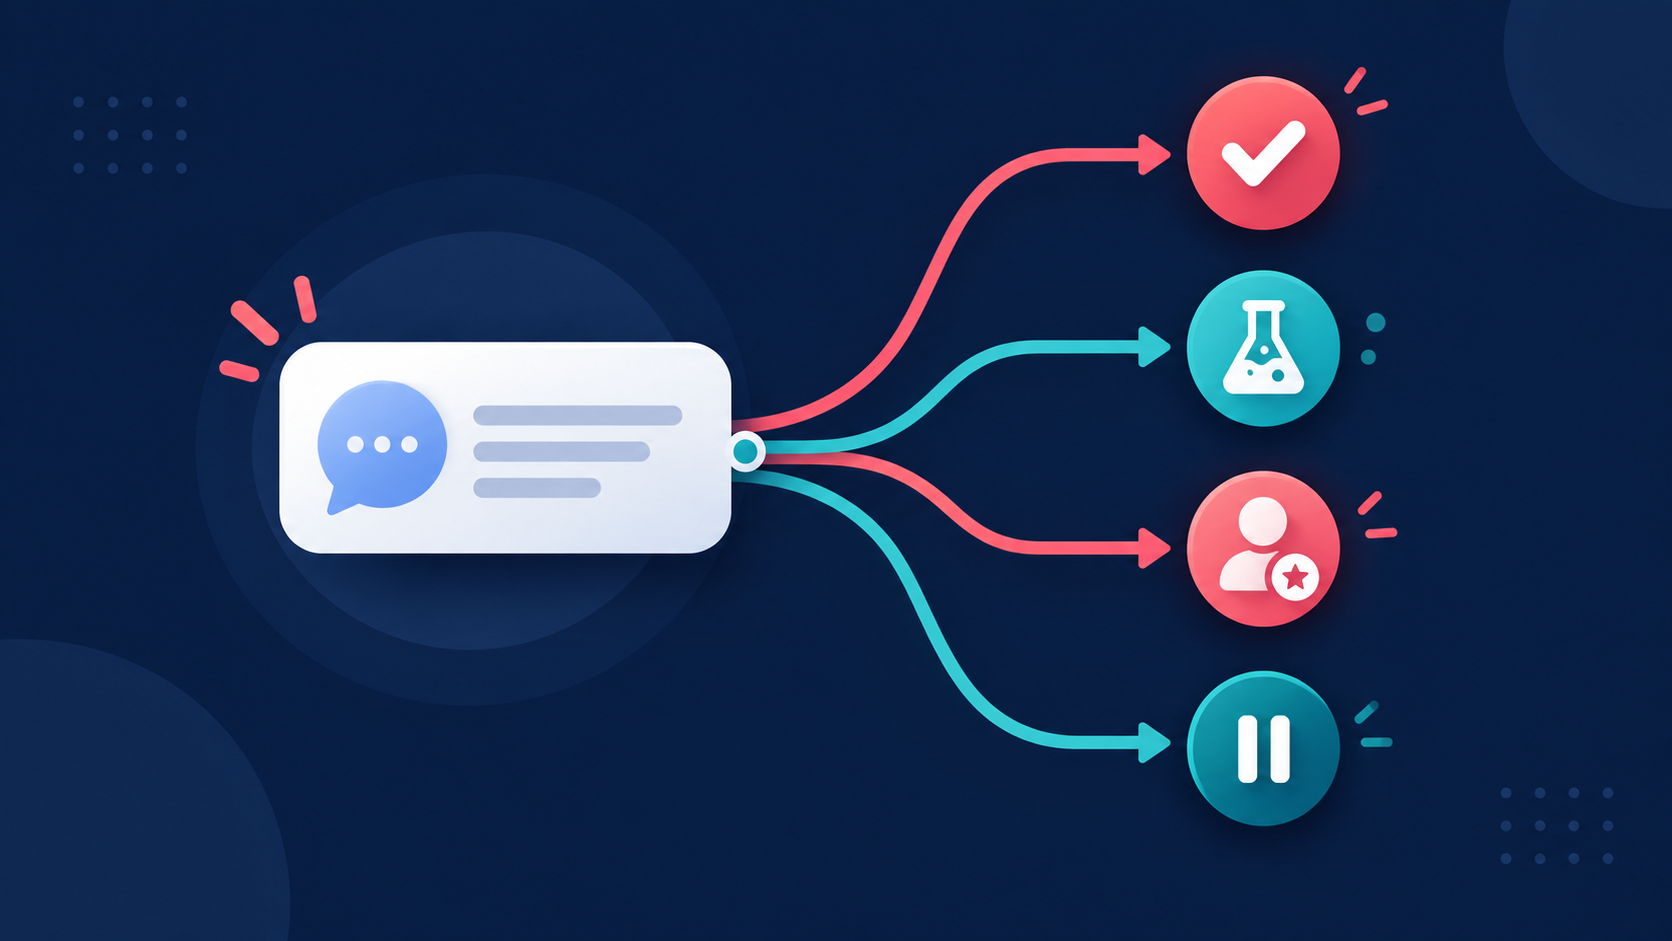
- 스레드마다 ‘자동 종료 가능 / 테스트 증거 추가 필요 / 코드 owner 확인 필요 / 병합 보류’ 중 하나를 기록하면 열린 코멘트 수와 실제 위험을 분리할 수 있습니다.
- 권한, 데이터, 공개 API, 마이그레이션처럼 영향이 큰 변경은 스레드가 닫혀도 독립 검증과 담당자 확인을 거치는 편이 좋습니다.
자동 해결 기능이 바꾸는 것과 바꾸지 않는 것
GitHub는 Copilot code review에서 후속 커밋이 기존 피드백을 해결하면 코멘트를 자동으로 닫고, 아직 남은 피드백은 계속 열어 두는 기능을 소개했습니다. 같은 공지에서 리뷰 에이전트가 빌드·테스트·대상 스크립트 같은 shell 도구를 더 폭넓게 활용할 수 있게 된 점도 설명합니다. 이는 팀이 사람이 직접 닫아야 했던 스레드 정리 비용을 줄이는 변화입니다.
다만 이 기능이 판단해 주는 범위는 “그 피드백이 후속 변경으로 다뤄졌는가”입니다. 그 변경이 의도한 실패 경로까지 막았는지, 다른 경로를 깨뜨리지 않았는지, 저장소의 책임자가 받아들일 수 있는지는 별도의 질문입니다. 리뷰 도구가 수행할 수 있는 검증과 팀이 병합에 요구하는 증거는 서로 겹칠 수 있지만, 같은 절차가 아닙니다.
운영 기준: 닫힌 스레드는 검토 대기열을 정리하는 데 쓰고, 병합 판단은 증거와 책임자를 확인하는 데 쓰세요. 두 지표를 한 화면의 숫자로 합치면 빨라 보이지만, 나중에 왜 병합했는지를 되짚기 어려워집니다.
병합 전 4상태 리뷰-결정 기록
자동으로 닫힌 코멘트를 발견했을 때에는 스레드에 짧은 기록을 남깁니다. 최소 항목은 원래 피드백 링크, 영향을 받는 경로, 확인한 테스트, 결정 owner, 재열기 조건입니다. 아래 표는 그 기록을 어떤 상태로 끝낼지 정하는 기준입니다.
| 상태 | 적용 신호 | 필수 증거 | 결정 owner | 다음 행동 |
|---|---|---|---|---|
| 자동 종료 가능 | 저위험 변경, 원인 경로가 좁음 | 수정 diff와 관련 테스트 결과 | PR 작성자 또는 리뷰어 | 기록을 남기고 다음 스레드로 이동 |
| 테스트 증거 추가 필요 | 수정은 보이나 실패 경로 확인이 없음 | 성공·실패 경로를 보여 주는 테스트 | PR 작성자 | 테스트를 추가한 뒤 재판정 |
| 코드 owner 확인 필요 | 권한·데이터·공개 API·마이그레이션 변경 | 변경 범위와 owner 확인 | 지정 코드 owner | 확인 전에는 병합 대기 |
| 병합 보류 | 범위가 넓어졌거나 근거가 모순됨 | 원인 분석 또는 되돌리기 계획 | 리뷰 책임자 | 스레드를 재열거나 새 이슈로 분리 |
여기서 owner는 도구의 실행 주체가 아니라, 해당 코드 경계를 책임지는 사람 또는 팀을 뜻합니다. 특히 기업 환경에서는 shell 명령, 파일 읽기·편집, 네트워크 접근을 중앙에서 차단·승인 필요·무확인 진행으로 나눌 수 있다는 GitHub의 관리형 권한 공지도 함께 확인할 만합니다. 도구의 권한 경계와 저장소의 병합 기준을 각각 문서화해야, “도구가 볼 수 있었으니 검증도 했을 것”이라는 추정을 피할 수 있습니다.
권한 검사 코멘트로 따라가는 재현 예시
예를 들어 리뷰 도구가 “관리자 전용 경로에서 권한 검사가 누락됐다”고 지적했다고 가정해 보겠습니다. 작성자가 다음 커밋에서 조건문을 추가했고, 스레드는 자동으로 닫혔습니다. 이때 닫힘만 보고 끝내지 말고 아래 순서로 확인합니다.
- diff를 원인 경로와 맞춥니다. 권한 검사가 실제 요청 진입점에 추가됐는지, 비슷하지만 호출되지 않는 보조 함수만 바뀐 것은 아닌지 봅니다.
- 성공과 실패를 나눠 봅니다. 적절한 권한이 있는 요청이 계속 동작하는지, 권한이 없는 요청이 거부되는지 각각의 테스트 결과를 남깁니다.
- 변경 범위를 셉니다. 이 커밋이 권한 미들웨어, 역할 정의, 외부 의존성까지 넓어졌다면 처음 코멘트보다 큰 변경입니다. 이 경우 ‘테스트 증거 추가 필요’ 또는 ‘코드 owner 확인 필요’가 더 맞습니다.
- 재열기 조건을 한 문장으로 씁니다. 예를 들어 “직접 호출 경로에서 거부 테스트가 없으면 스레드를 다시 연다”처럼 적으면, 다음 리뷰어가 같은 기준을 적용할 수 있습니다.
예시 결론: 테스트가 두 경로를 보여 주고 변경 범위가 제한적이면 ‘자동 종료 가능’으로 기록할 수 있습니다. 반대로 역할 정의까지 바뀌었는데 owner 확인이 없다면 스레드는 닫혀 있어도 ‘병합 보류’가 맞습니다.
자동 종료를 믿으면 안 되는 네 가지 신호
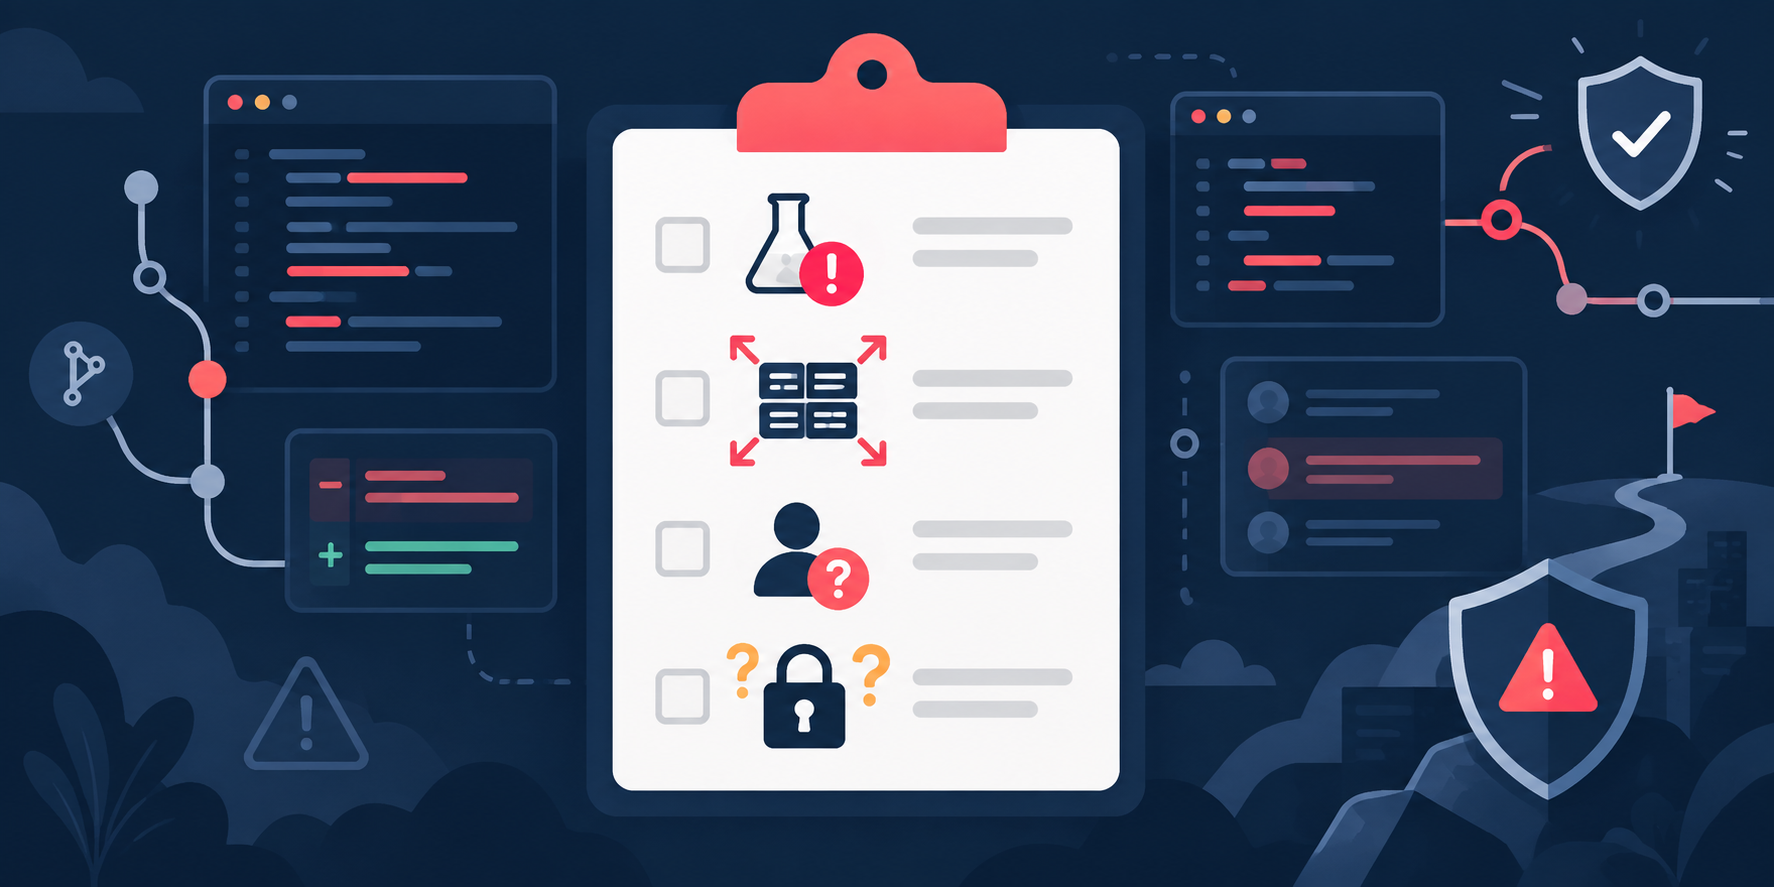
- 테스트가 없습니다. 후속 커밋이 존재해도 원래 지적한 실패 경로를 검증한 결과가 없으면 자동 종료로 끝내지 않습니다.
- 변경 범위가 넓어졌습니다. 피드백 해결과 무관한 파일, 권한, 의존성 변경이 함께 들어오면 새 위험을 따로 확인해야 합니다.
- 책임자 확인이 없습니다. 보안, 권한, 데이터, 공개 API, 마이그레이션 변경은 지정 owner의 확인이 빠지면 다음 단계로 넘기지 않습니다.
- 실행 경계가 불명확합니다. 리뷰 도구가 어떤 명령과 접근 범위에서 검증했는지 팀 정책과 맞지 않거나 확인할 수 없다면 사람 검토를 보강합니다.
- 되돌릴 길이 없습니다. 문제가 발견됐을 때 재열기·되돌리기·후속 이슈 중 무엇을 할지 정하지 못했다면 병합 속도를 늦추는 편이 낫습니다.
GitHub Copilot CLI의 작업별 모델 라우팅과 IDE의 중앙 sandbox 제어도 업데이트되고 있습니다. 주간 릴리스 공지는 이런 기능의 적용 범위를 소개하지만, 특정 환경의 설정을 모든 저장소에서 같은 안전 보장으로 받아들이면 안 됩니다. 팀이 실제로 허용한 도구·명령·네트워크 범위와 PR의 위험도를 같은 기록 안에 남겨야 합니다.
팀에 도입하는 1주 운영 순서
처음부터 모든 PR에 복잡한 양식을 강제할 필요는 없습니다. 저위험 PR 5개를 골라, 자동으로 닫힌 코멘트에만 4상태 기록을 붙여 보세요. 하루가 끝날 때 각 기록이 실제로 도움이 됐는지, 어떤 근거가 자주 빠졌는지 확인합니다.
- 1~2일차: 자동 종료 가능과 테스트 증거 추가 필요만 사용해 기록 형식에 익숙해집니다.
- 3~4일차: 저장소의 고위험 경로와 코드 owner를 목록으로 합의합니다.
- 5일차: 재열기와 병합 보류가 발생한 사례를 되짚어, 너무 넓거나 모호한 규칙을 줄입니다.
이 방식의 비용은 코멘트당 몇 줄의 기록입니다. 대신 장애가 났을 때 “도구가 닫았기 때문”이 아니라 “어떤 테스트와 누가 어떤 근거로 결정했는가”를 확인할 수 있습니다. AI가 검토량을 줄여 줄수록, 팀에는 빠진 판단을 드러내는 작고 일관된 기록이 더 중요해집니다.
자주 묻는 질문
자동으로 닫힌 AI 리뷰 코멘트는 바로 무시해도 되나요?
아닙니다. 저위험 변경이고 수정 diff와 관련 테스트가 분명할 때에만 자동 종료 가능으로 기록할 수 있습니다. 닫힘은 재검토 신호이며, 병합 승인을 대신하지 않습니다.
모든 자동 해결 코멘트에 코드 owner 확인이 필요한가요?
그렇지는 않습니다. 일반적인 저위험 수정까지 모두 owner에게 넘기면 흐름이 느려집니다. 권한, 데이터, 공개 API, 마이그레이션처럼 저장소가 정한 고위험 경계에만 owner 확인을 요구하는 식으로 시작해 보세요.
테스트가 통과했는데도 병합을 보류해야 하는 경우는 언제인가요?
테스트가 원래 실패 경로를 다루지 못했거나, 커밋이 권한·의존성·데이터 경계를 넓혔거나, 되돌리기와 책임자가 정해지지 않았을 때입니다. 통과한 테스트의 수보다 무엇을 검증했는지가 중요합니다.
자동 해결 규칙은 어떤 PR부터 시험해 보는 것이 좋나요?
변경 범위가 작고 되돌리기 쉬우며, 테스트가 이미 있는 저위험 PR 5개가 적당합니다. 그 결과를 보고 팀의 고위험 경계와 재열기 조건을 조금씩 구체화하세요.
함께 읽으면 좋은 글
참고 자료
- GitHub Changelog — Auto-resolution and analysis updates in Copilot code review: 후속 커밋에 따른 자동 해결, 열린 피드백 유지, shell 도구 기반 리뷰 분석의 범위를 확인했습니다.
- GitHub Changelog — Enterprise managed permissions for GitHub Copilot agent operations: shell·파일·네트워크 접근을 중앙에서 통제하는 관리형 권한의 적용 범위를 참고했습니다.
- GitHub Changelog — GitHub Copilot weekly releases, September 7: CLI 라우팅과 IDE sandbox 관련 변경의 맥락을 확인했습니다.
이 글이 마음에 드세요?
FLOWIT on YouTube
영상으로도 FLOWIT을 이어서 보세요
AI 자동화, Claude Code, n8n, 데이터 분석 흐름을 블로그와 영상으로 함께 정리하고 있습니다.
Related Notes
같이 읽으면 좋은 FLOWIT 글
 AI 보안 수정 PR, 경고가 닫혀도 병합을 보류해야 하는 5가지 확인GitHub code scanning의 AI 자동 수정 PR을 병합하기 전, 경고 정체성·변경 범위·분석 재실행·회귀 테스트·책임자 인수를 확인하는 5증거 수용 카드를 정리하고, 보류해야 할 조건도 함께…
 AI 에이전트 테스트, 매번 실제 API를 불러야 할까? 도구 결과를 고정하는 6칸 계약검색·CRM·분석 API 결과가 바뀌는 AI 에이전트를 위해 live·record·replay를 나누는 6칸 fixture 계약과 만료·재검증 기준을 정리합니다.
 AI 에이전트 스킬, 설치 승인 뒤가 더 위험한 이유: 실행 중 행위 드리프트를 멈추는 6단계승인한 AI 에이전트 스킬이 새 도구·외부 목적지·권한을 요구할 때, 기준선 비교와 중단·재승인 절차로 운영 리스크를 줄이는 6단계 체크리스트입니다.